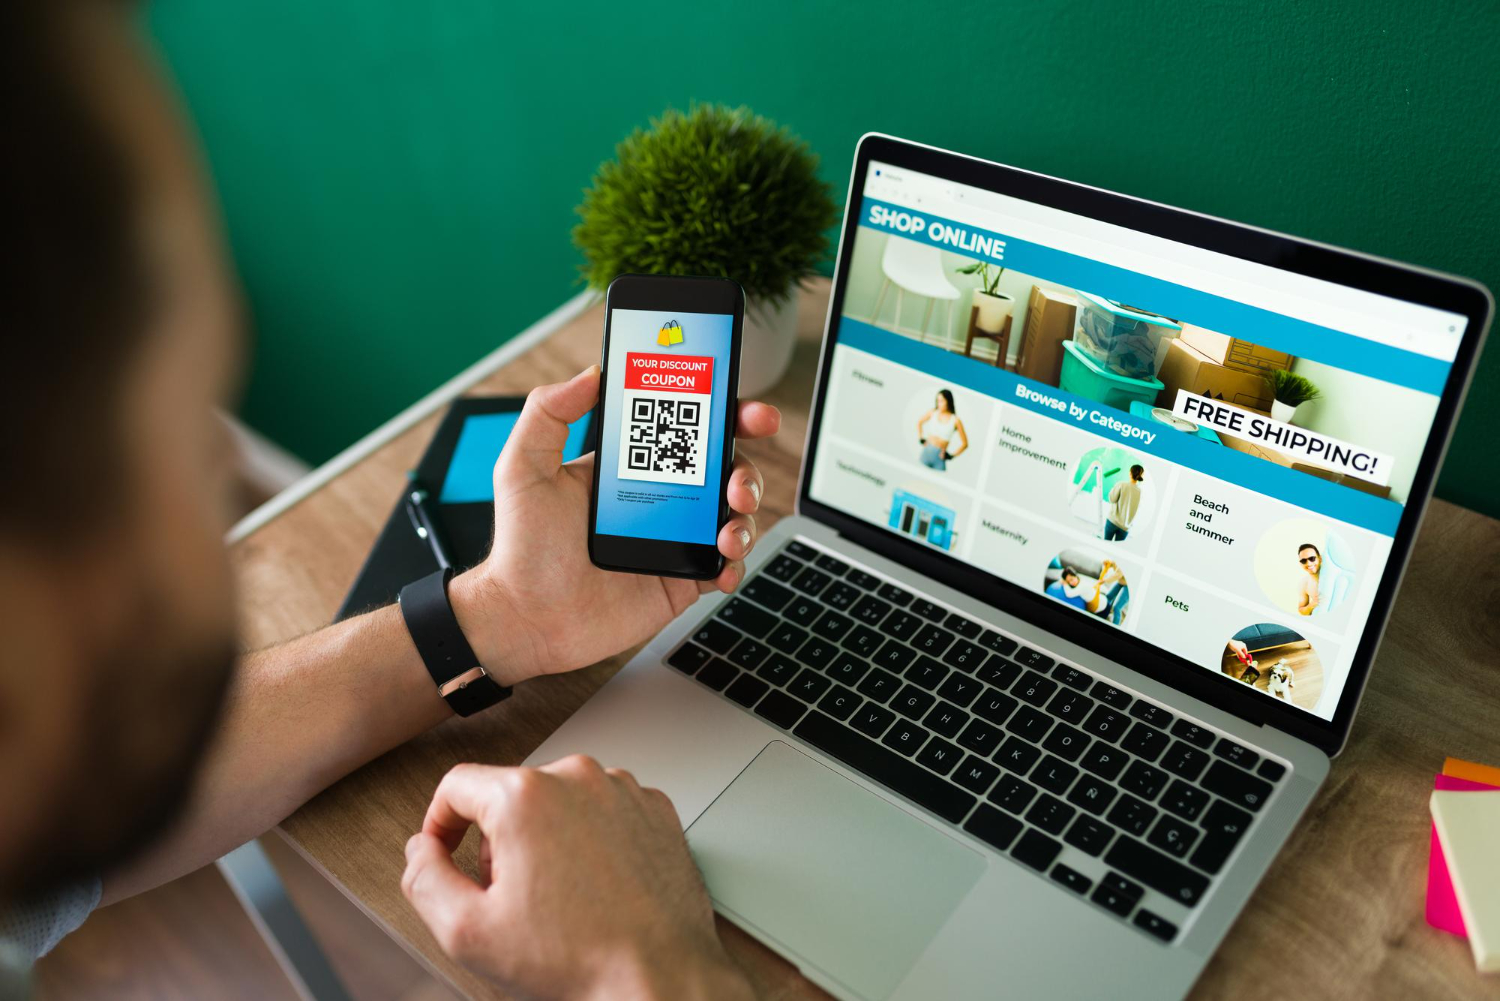
Um código malicioso pode trocar o QR Code do Pix no checkout de lojas virtuais. Entenda como funciona a fraude e veja cuidados para reduzir os riscos.
Olá, amigos!
Imagine que sua loja virtual está funcionando normalmente. Os clientes escolhem os produtos, chegam à página de pagamento e selecionam o Pix. O valor aparece corretamente, o QR Code é exibido e tudo parece seguir como deveria.
Mas existe um problema: o dinheiro não vai para a conta da sua empresa.
Em setembro de 2026, a empresa de cibersegurança Kaspersky divulgou a identificação de 90 lojas virtuais brasileiras infectadas por um programa malicioso capaz de substituir o QR Code do Pix e o código Pix Copia e Cola na etapa de pagamento. Os casos identificados envolviam negócios de pequeno e médio porte, de diferentes segmentos, que utilizavam principalmente a plataforma Magento.
O alerta chama a atenção para um risco importante: uma loja pode parecer funcionar normalmente enquanto uma ameaça compromete justamente uma das etapas mais sensíveis da venda, o recebimento do pagamento.
Como funciona o golpe do QR Code do Pix?
Diferentemente das fraudes em que o criminoso convence o consumidor a transferir dinheiro para uma conta falsa, nesse caso o problema pode estar no próprio ambiente da loja virtual.
O código malicioso é inserido no site comprometido e interfere na página de pagamento. Quando o cliente escolhe o Pix, o código legítimo pode ser substituído por outro controlado pelos criminosos. A alteração também pode atingir a opção Pix Copia e Cola.
Na prática, o consumidor pode visualizar o valor correto e uma página aparentemente normal, mas transferir o dinheiro para um destinatário que não tem relação com a loja.
Como a alteração ocorre no ambiente digital do comércio, não é necessário que o computador ou o celular do cliente esteja infectado para que ele seja afetado. O consumidor pode seguir o processo habitual sem perceber que os dados de pagamento foram modificados.
É importante fazer uma distinção: a investigação divulgada pela Kaspersky identificou lojas comprometidas que utilizavam Magento. Isso não significa que todas as lojas dessa plataforma estejam infectadas, nem que o mesmo ataque tenha sido confirmado em todas as soluções de comércio eletrônico.
O ponto central é que a aparência normal do site não garante, sozinha, que os dados de pagamento estejam corretos.
Por que esse golpe preocupa pequenos e médios negócios?
Uma fraude desse tipo pode trazer consequências que vão além do valor de uma venda.
Dinheiro que não chega à empresa: o pedido pode ser registrado na loja, mas o pagamento é direcionado a outra conta. A equipe pode demorar a perceber a diferença entre as vendas realizadas e os valores efetivamente recebidos.
Clientes insatisfeitos: o consumidor acredita que pagou pela compra, mas a loja não localiza o recebimento. Isso pode gerar reclamações, atrasos na entrega e perda de confiança.
Dificuldade para identificar a causa: pedidos pendentes e pagamentos não confirmados podem ter várias explicações. Sem uma verificação adequada, a empresa pode tratar um possível incidente de segurança como uma falha operacional comum.
Impacto na reputação: mesmo que o lojista também seja vítima da fraude, o cliente pode associar o problema à loja onde realizou a compra.
Por isso, acompanhar os pedidos e os recebimentos é importante. Uma divergência não comprova a existência de um ataque, mas merece investigação quando aparece de forma inesperada ou recorrente.
Quais sinais merecem atenção?
Nem sempre o golpe deixa sinais visíveis para o lojista. Ainda assim, alguns acontecimentos podem justificar uma análise mais cuidadosa:
- Aumento repentino de pedidos pendentes ou pagamentos que não são confirmados.
- Clientes informando que fizeram o Pix, mas a loja não identificou o valor recebido.
- Diferenças entre os pedidos registrados e as transações confirmadas pelo banco ou pelo intermediador de pagamento.
- Alterações inesperadas no funcionamento da página de checkout.
- Acessos administrativos desconhecidos ou mudanças no site que ninguém da equipe reconhece.
Esses sinais não comprovam, isoladamente, a presença de um código malicioso. O ideal é comparar as informações dos pedidos e dos pagamentos e, diante de indícios concretos, solicitar uma avaliação técnica do ambiente.
Sete cuidados para reduzir os riscos na loja virtual
Não existe uma única medida capaz de eliminar todas as ameaças digitais. A proteção depende de cuidados com a plataforma, os acessos, as integrações e o acompanhamento da operação.
1. Mantenha a plataforma e as extensões atualizadas
Utilize versões que contem com as correções de segurança disponíveis. Extensões antigas ou sem suporte podem aumentar a exposição a vulnerabilidades. Antes de atualizar, siga os procedimentos adequados de teste e backup.
2. Controle os acessos administrativos
Use senhas fortes e exclusivas e habilite a autenticação em dois fatores sempre que estiver disponível. Revise regularmente quem pode acessar o painel da loja e remova contas que não são mais necessárias.
3. Avalie os componentes instalados
Verifique a procedência dos plugins, módulos e integrações utilizados. Instale somente os recursos necessários e mantenha um controle sobre suas atualizações e permissões.
4. Confira os pagamentos recebidos
Compare os pedidos registrados no sistema da loja com as transações confirmadas pelo banco ou pelo intermediador. Essa conciliação ajuda a identificar divergências e a investigar situações que não correspondem ao fluxo habitual.
5. Acompanhe alterações no site
Converse com o responsável técnico sobre mecanismos capazes de identificar modificações inesperadas em arquivos, scripts e páginas de pagamento. Os registros do servidor também podem ajudar a investigar acessos e atividades suspeitas.
6. Oriente os clientes a conferir o destinatário do Pix
Antes de confirmar a transferência, o consumidor deve verificar os dados apresentados no aplicativo bancário. O nome e o CNPJ precisam corresponder à empresa responsável pela venda ou à instituição de pagamento corretamente indicada no processo.
O Procon-SP recomenda que o consumidor não confira apenas o valor: é fundamental verificar também quem receberá o dinheiro. Se o destinatário não tiver relação com a compra, o pagamento não deve ser concluído. Confira as orientações do Procon-SP.
7. Converse com o fornecedor da solução de pagamento
Avalie quais recursos de segurança estão disponíveis, como funciona a integração e quais procedimentos devem ser adotados diante de uma suspeita de fraude. Utilizar um intermediador de pagamento não elimina automaticamente os riscos, mas conhecer os controles e as responsabilidades envolvidos ajuda a tomar decisões mais conscientes.
Suspeita de fraude: o que fazer?
Se houver indícios de que a página de pagamento foi comprometida, é importante agir rapidamente para reduzir a exposição e entender o que aconteceu.
- Acione o responsável técnico pela loja. O ambiente precisa ser investigado para identificar a origem da alteração e avaliar sua extensão.
- Avalie interromper temporariamente o pagamento afetado. Com apoio técnico, decida se é necessário suspender essa opção até que o ambiente seja verificado.
- Preserve os registros. Logs, alertas e informações das transações podem ajudar na investigação. Evite apagar arquivos ou reinstalar componentes sem orientação técnica.
- Revise os acessos e as credenciais. A equipe responsável deve avaliar a necessidade de revogar sessões, trocar senhas e corrigir a vulnerabilidade identificada.
- Entre em contato com o banco ou o intermediador. Informe o ocorrido e peça orientação sobre os procedimentos aplicáveis.
- Comunique os clientes potencialmente afetados. Oriente-os a entrar em contato com suas instituições financeiras e a registrar a contestação pelos canais oficiais.
Se o consumidor tiver feito um Pix para uma conta fraudulenta, deverá comunicar o ocorrido ao banco o mais rápido possível e solicitar a análise pelo Mecanismo Especial de Devolução (MED). O pedido pode ser feito em até 80 dias após a transação, mas a devolução não é garantida: ela depende da análise do caso e da disponibilidade de recursos nas contas envolvidas.
Quanto mais cedo a fraude for comunicada, maiores podem ser as chances de recuperar o dinheiro. As orientações estão disponíveis na página de segurança do Pix do Banco Central.
Segurança digital também faz parte da gestão
Uma loja virtual depende de muito mais do que um catálogo organizado e uma boa divulgação. O ambiente que recebe os pedidos e processa os pagamentos também precisa de manutenção, controle de acesso e acompanhamento.
O golpe do QR Code do Pix mostra como uma alteração aparentemente invisível pode afetar o recebimento das vendas e a relação com os clientes. Por isso, a segurança digital deve fazer parte das rotinas da empresa, com responsabilidades definidas e apoio técnico adequado.
Na JRC, o acompanhamento de TI inclui visitas periódicas de manutenção, nas quais a equipe avalia as condições dos equipamentos e da infraestrutura dos clientes. Quando uma situação exige investigação especializada de segurança ou análise de uma loja virtual, a orientação é buscar profissionais especializados nesse ambiente.
Cuidar da tecnologia também significa observar sinais de alerta, manter os sistemas em boas condições e procurar ajuda quando algo foge do funcionamento habitual.
Vamos juntos transformar informação em prevenção e tecnologia em resultados, até que todos ganhem e ganhem sempre.
Fontes e referências